Servidor MCP enfocado en la gobernanza que controla el acceso de la IA a datos sensibles
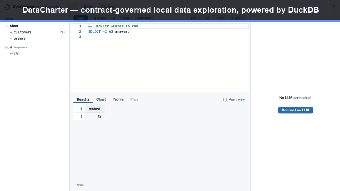
datacharter de Datacharter es un servidor de Protocolo de Contexto Modelo gobernado que restringe el acceso de agentes de IA a datos locales y remotos. La herramienta proporciona a los agentes un espacio de trabajo al estilo SQL para que puedan ejecutar consultas contra fuentes federadas mientras mantienen la exposición externa limitada. Enfatiza las salvaguardias de privacidad, la auditoría de consultas y la ejecución en modo solo lectura para reducir el riesgo operativo. Está destinado a ingenieros de datos, equipos de seguridad y desarrolladores que necesitan interacciones de IA auditables y aplicadas por políticas con conjuntos de datos de producción y locales.
¿Para qué tareas puedes usarlo realmente?
El servidor permite que los modelos de lenguaje actúen como asistentes de datos capaces de realizar consultas dentro de un entorno controlado, habilitando consultas analíticas, visualizaciones básicas y perfilado de conjuntos de datos. El perfilado de datos y la creación de títulos de gráficos incorporados convierten los resultados de las consultas en resúmenes legibles por humanos. Los casos de uso incluyen análisis exploratorio de datos locales y empresariales mixtos y la generación de respuestas respaldadas por SQL a partir de fuentes combinadas, con la herramienta produciendo resultados de consultas en lugar de registros sin restricciones.
¿Qué tan privados y auditables son los resultados de la herramienta?
Los controles de privacidad se aplican automáticamente en el momento de la consulta, con enmascaramiento automático de PII y supresión de k-anonimato indicados como parte del diseño. El sistema registra la actividad del agente utilizando un registro de auditoría a prueba de manipulaciones y encadenado por hash, produciendo un paquete de evidencia verificable para cada consulta. Dispositivos de alerta Canary pueden configurarse para señalar intentos accidentales de exfiltración de datos, dando a los equipos de seguridad alertas rastreables vinculadas a consultas específicas de agentes.
¿Qué entradas e integraciones acepta?
El servidor federado datos a través de DuckDB y acepta formatos de archivo locales como CSV, Parquet, JSON, Excel y SQLite, además de conexiones a almacenes remotos que incluyen Postgres, MySQL, SQL Server, Snowflake, BigQuery, Iceberg y Delta Lake. Las rutas de instalación incluyen paquetes de Python (pip/uvx) y Homebrew, y existe una versión de escritorio independiente en beta. Expone una interfaz de servidor MCP para que los hosts compatibles puedan llamar.
¿Es práctico implementarlo y adaptarlo a los flujos de trabajo existentes?
El manejo de datos es local-prioritario por diseño: el servidor se vincula por defecto y no informa telemetría, lo que ayuda a mantener las consultas en las instalaciones. La ejecución es solo de lectura por construcción, previniendo escrituras accidentales en fuentes de datos. El desarrollador proporciona un flujo de trabajo de comandos (por ejemplo, usando uvx para inicializar un espacio de trabajo) e integraciones con clientes compatibles con MCP para que los equipos puedan añadir el servidor a las cadenas de herramientas de agentes sin cambiar las bases de datos de producción.
Mejor adecuado para equipos que requieren consultas de agentes auditables y basadas en políticas
La herramienta es una opción práctica para equipos conscientes de la seguridad que necesitan acceso de agentes restringido por políticas aplicables; su diseño local-prioritario y los paquetes de evidencia ayudan a cumplir con los objetivos de cumplimiento. Planifique una fase de configuración, porque las garantías significativas dependen de contratos cuidadosamente redactados y reglas canario en charter.yaml. Espere mantener la revisión humana en el bucle para decisiones de alto riesgo impulsadas por análisis generados por agentes.